ঢাকা ০৫:২৭ পূর্বাহ্ন, শুক্রবার, ২৩ অক্টোবর ২০২৬, ৭ কার্তিক ১৪৩৩ বঙ্গাব্দ
সংবাদ শিরোনাম :
চীনের তিব্বতে ৭ মাত্রার শক্তিশালী ভূমিকম্পের আঘাত শিউলি ফুলের খোঁজে পরীমণি, মুগ্ধ অনুরাগীরা দিলেন নতুন উপাধি ১০ দিনে ৭ খুন: টার্গেট কিলিংয়ে দেশজুড়ে বাড়ছে আতঙ্ক বাগেরহাটে গলদা রেণুর তীব্র সংকট, দিশাহারা ৫৪ হাজার চিংড়িচাষি পিএইচপির নিরাপত্তা ত্রুটি: বিশ্বজুড়ে লাখ লাখ সাইবার হামলার চেষ্টা অ্যান কারসনের ভাবনায় প্রাচীন লেখা ও ভাঁজের মধ্যে লুকিয়ে থাকা অর্থ ৪৩০ রানের লক্ষ্য তাড়া করে লঙ্কানদের অবিশ্বাস্য জয় বাংলাদেশের বেসরকারি খাতে সাড়ে ৭৭ হাজার কোটি টাকা বিনিয়োগ করবে জাপান জাপানি কনসোর্টিয়ামের কঠিন ৪ শর্তে থার্ড টার্মিনাল চুক্তি আটকে সৌদি আরবে হামলায় ক্ষতিগ্রস্ত যাত্রীদের লাগেজ ফিরে পেতে দূতাবাসের পরামর্শ

পিএইচপির নিরাপত্তা ত্রুটি: বিশ্বজুড়ে লাখ লাখ সাইবার হামলার চেষ্টা
যখন সময় ডেক্সঃ
  • আপডেট সময় : ০৪:২৯:০৯ পূর্বাহ্ন, শুক্রবার, ২৩ অক্টোবর ২০২৬ ৯ বার পড়া হয়েছে
Single Page Middle (336×280)
দৈনিক যখন সময় অনলাইনের সর্বশেষ নিউজ পেতে অনুসরণ করুন গুগল নিউজ (Google News) ফিডটি

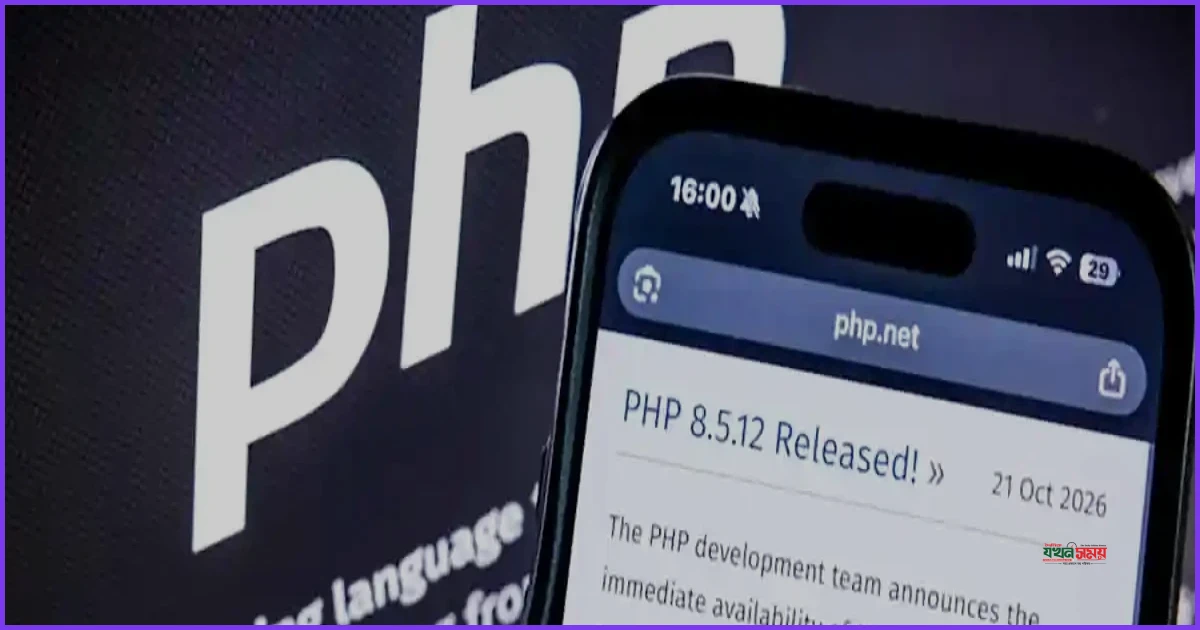
ওয়েবসাইট তৈরি ও পরিচালনার জন্য বহুল ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে (PHP) দুটি গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ার পর বিশ্বজুড়ে জরুরি সতর্কতা জারি করা হয়েছে। এসব ত্রুটি প্রকাশ্যে আসার পর থেকেই বিভিন্ন দেশের সরকার ও বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট বন্ধ রাখতে বাধ্য হয়েছে। এর মধ্যেই হ্যাকাররা লাখ লাখবার সাইবার হামলার চেষ্টা চালিয়েছে বলে তথ্য পাওয়া গেছে।

পিএইচপির ডেভেলপাররা গত বুধবার কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহার করে ত্রুটিগুলো শনাক্ত করেন এবং দ্রুত এর হালনাগাদ সংস্করণ প্রকাশ করেন। ব্যবহারকারীদের দ্রুত এই সংস্করণটি গ্রহণ করার আহ্বান জানানো হয়েছে। বেলজিয়ামের সাইবার নিরাপত্তা প্রতিষ্ঠান আইকিডো সিকিউরিটির সহপ্রতিষ্ঠাতা ম্যাডেলিন লরেন্স জানিয়েছেন, হালনাগাদ সংস্করণ আসার আগেই ত্রুটিগুলো সম্পর্কে বিস্তারিত তথ্য সামনে চলে আসে। এর সুযোগ নিয়ে সাইবার হামলাকারীরা বিভিন্ন ওয়েবসাইটের নিয়ন্ত্রণ নেওয়ার চেষ্টা করছে।

ক্লাউড সেবাদাতা প্রতিষ্ঠান ক্লাউডফ্লেয়ারের প্রধান নির্বাহী কর্মকর্তা ম্যাথিউ প্রিন্স জানিয়েছেন, ত্রুটিগুলো প্রকাশ্যে আসার ৪৫ মিনিটের মধ্যেই সাইবার হামলার চেষ্টা কয়েক হাজারে পৌঁছে যায়। দুই ঘণ্টার ব্যবধানে এই সংখ্যা কয়েক লাখে দাঁড়ায় এবং বর্তমানে তা আরও বৃদ্ধি পেয়েছে।

জাপানের বেশ কয়েকটি গুরুত্বপূর্ণ প্রতিষ্ঠান, যেমন মিতসুবিশি ইউএফজে ফাইন্যান্সিয়াল গ্রুপ, এএনএ এয়ারলাইনস এবং ইস্ট জাপান রেলওয়ে, নিরাপত্তাব্যবস্থা হিসেবে সাময়িকভাবে তাদের অনলাইন সেবা বন্ধ রেখেছে। এছাড়া দেশটির অর্থ মন্ত্রণালয় ও আবহাওয়া সংস্থাও অনলাইন সেবা সীমিত করেছে। ফ্রান্সের অরেঞ্জ এবং চীনের টেনসেন্ট ক্লাউডের মতো বড় প্রতিষ্ঠানগুলোও সতর্কতামূলক ব্যবস্থা গ্রহণ করেছে এবং গ্রাহকদের দ্রুত পিএইচপি হালনাগাদ করার পরামর্শ দিয়েছে।

মাইক্রোসফটের প্রধান নির্বাহী কর্মকর্তা সত্য নাদেলা এই ঘটনাকে অত্যন্ত উদ্বেগজনক হিসেবে বর্ণনা করেছেন। তিনি বলেন, 'দীর্ঘ সময়ের মধ্যে এমন ঘটনা কখনো দেখিনি।' নাদেলা আরও উল্লেখ করেন যে, এই পরিস্থিতি ডিজিটাল ব্যবস্থায় নিরাপত্তা ও রক্ষণাবেক্ষণের গুরুত্বকে নতুন করে সামনে নিয়ে এসেছে। এদিকে জার্মানির ফ্রাউনহোফ ইনোভেশন প্ল্যাটফর্মের সায়েন্টিফিক পরিচালক হায়া শ্কুলম্যান একে গত দুই বছরের অন্যতম ভয়াবহ সাইবার নিরাপত্তা ঝুঁকি হিসেবে চিহ্নিত করেছেন। তিনি এসব ঝুঁকিকে বাস্তব উল্লেখ করে দ্রুত ত্রুটি সংশোধনের আহ্বান জানিয়েছেন।

ছবি/কন্টেন্ট: সংগৃহীত | সূত্র: Prothom Alo

নিউজটি শেয়ার করুন
পিএইচপির নিরাপত্তা ত্রুটি: বিশ্বজুড়ে লাখ লাখ সাইবার হামলার চেষ্টা

আপডেট সময় : ০৪:২৯:০৯ পূর্বাহ্ন, শুক্রবার, ২৩ অক্টোবর ২০২৬

ওয়েবসাইট তৈরি ও পরিচালনার জন্য বহুল ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে (PHP) দুটি গুরুতর নিরাপত্তা ত্রুটি ধরা পড়ার পর বিশ্বজুড়ে জরুরি সতর্কতা জারি করা হয়েছে। এসব ত্রুটি প্রকাশ্যে আসার পর থেকেই বিভিন্ন দেশের সরকার ও বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট বন্ধ রাখতে বাধ্য হয়েছে। এর মধ্যেই হ্যাকাররা লাখ লাখবার সাইবার হামলার চেষ্টা চালিয়েছে বলে তথ্য পাওয়া গেছে।

পিএইচপির ডেভেলপাররা গত বুধবার কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহার করে ত্রুটিগুলো শনাক্ত করেন এবং দ্রুত এর হালনাগাদ সংস্করণ প্রকাশ করেন। ব্যবহারকারীদের দ্রুত এই সংস্করণটি গ্রহণ করার আহ্বান জানানো হয়েছে। বেলজিয়ামের সাইবার নিরাপত্তা প্রতিষ্ঠান আইকিডো সিকিউরিটির সহপ্রতিষ্ঠাতা ম্যাডেলিন লরেন্স জানিয়েছেন, হালনাগাদ সংস্করণ আসার আগেই ত্রুটিগুলো সম্পর্কে বিস্তারিত তথ্য সামনে চলে আসে। এর সুযোগ নিয়ে সাইবার হামলাকারীরা বিভিন্ন ওয়েবসাইটের নিয়ন্ত্রণ নেওয়ার চেষ্টা করছে।

ক্লাউড সেবাদাতা প্রতিষ্ঠান ক্লাউডফ্লেয়ারের প্রধান নির্বাহী কর্মকর্তা ম্যাথিউ প্রিন্স জানিয়েছেন, ত্রুটিগুলো প্রকাশ্যে আসার ৪৫ মিনিটের মধ্যেই সাইবার হামলার চেষ্টা কয়েক হাজারে পৌঁছে যায়। দুই ঘণ্টার ব্যবধানে এই সংখ্যা কয়েক লাখে দাঁড়ায় এবং বর্তমানে তা আরও বৃদ্ধি পেয়েছে।

জাপানের বেশ কয়েকটি গুরুত্বপূর্ণ প্রতিষ্ঠান, যেমন মিতসুবিশি ইউএফজে ফাইন্যান্সিয়াল গ্রুপ, এএনএ এয়ারলাইনস এবং ইস্ট জাপান রেলওয়ে, নিরাপত্তাব্যবস্থা হিসেবে সাময়িকভাবে তাদের অনলাইন সেবা বন্ধ রেখেছে। এছাড়া দেশটির অর্থ মন্ত্রণালয় ও আবহাওয়া সংস্থাও অনলাইন সেবা সীমিত করেছে। ফ্রান্সের অরেঞ্জ এবং চীনের টেনসেন্ট ক্লাউডের মতো বড় প্রতিষ্ঠানগুলোও সতর্কতামূলক ব্যবস্থা গ্রহণ করেছে এবং গ্রাহকদের দ্রুত পিএইচপি হালনাগাদ করার পরামর্শ দিয়েছে।

মাইক্রোসফটের প্রধান নির্বাহী কর্মকর্তা সত্য নাদেলা এই ঘটনাকে অত্যন্ত উদ্বেগজনক হিসেবে বর্ণনা করেছেন। তিনি বলেন, 'দীর্ঘ সময়ের মধ্যে এমন ঘটনা কখনো দেখিনি।' নাদেলা আরও উল্লেখ করেন যে, এই পরিস্থিতি ডিজিটাল ব্যবস্থায় নিরাপত্তা ও রক্ষণাবেক্ষণের গুরুত্বকে নতুন করে সামনে নিয়ে এসেছে। এদিকে জার্মানির ফ্রাউনহোফ ইনোভেশন প্ল্যাটফর্মের সায়েন্টিফিক পরিচালক হায়া শ্কুলম্যান একে গত দুই বছরের অন্যতম ভয়াবহ সাইবার নিরাপত্তা ঝুঁকি হিসেবে চিহ্নিত করেছেন। তিনি এসব ঝুঁকিকে বাস্তব উল্লেখ করে দ্রুত ত্রুটি সংশোধনের আহ্বান জানিয়েছেন।

ছবি/কন্টেন্ট: সংগৃহীত | সূত্র: Prothom Alo